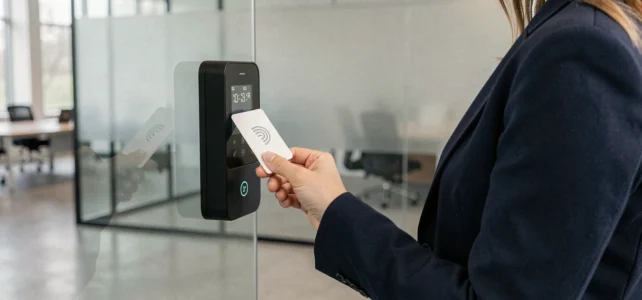
Un badge d’accès repose sur un échange radiofréquence entre une puce passive et un lecteur relié à un contrôleur. La simplicité apparente du geste (présenter, déverrouiller) masque des choix techniques qui déterminent le niveau réel de sécurité, la maintenabilité du parc et la conformité réglementaire du dispositif.
Chiffrement et protocole RFID : le critère que les cahiers des charges sous-estiment
La fréquence de fonctionnement du badge ne suffit pas à qualifier son niveau de protection. Un badge 125 kHz sans chiffrement transmet son identifiant en clair. N’importe quel lecteur du commerce peut le copier en quelques secondes.
Les badges Mifare Classic, opérant à 13,56 MHz, apportent un premier niveau de chiffrement, mais leurs clés de secteur ont été cassées depuis plusieurs années. Nous recommandons systématiquement le passage au format Mifare DESFire EV2 ou EV3, qui utilise un chiffrement AES 128 bits avec authentification mutuelle entre le badge et le lecteur.
Ce passage du Classic au DESFire est aujourd’hui considéré comme le principal gain de sécurité d’un projet de contrôle d’accès, parfois plus déterminant que l’ajout de nouvelles portes contrôlées. En pratique, migrer vers un protocole chiffré coûte moins cher que d’équiper un point d’accès supplémentaire, et neutralise la menace de clonage qui rend caduque toute politique de restriction.
Pour approfondir le fonctionnement de le système de badge pour l’ouverture de porte, il faut distinguer trois couches : la communication radio, l’authentification cryptographique et la gestion logicielle des droits. Une faiblesse sur l’une d’elles compromet l’ensemble.
Pilotage IT et gestion des identités : qui administre réellement les badges
Le contrôle d’accès par badge migre progressivement des équipes sûreté vers les équipes IT. Cette bascule n’est pas cosmétique. Elle transforme le badge en identifiant numérique rattaché à un annuaire d’entreprise (Active Directory, Azure AD, LDAP).
Les conséquences sont directes :
- La création et la révocation d’un badge suivent le cycle de vie du compte utilisateur. Un départ déclenche la désactivation automatique, sans intervention du gestionnaire de site.
- Les droits d’accès sont attribués par rôle ou par groupe, et non badge par badge, ce qui réduit les erreurs d’affectation sur les sites multi-zones.
- Les logs de passage alimentent un SIEM ou un outil de supervision, ce qui permet de corréler accès physique et accès logique en cas d’incident.
Nous observons que cette intégration impose un prérequis souvent négligé : la synchronisation horaire entre le contrôleur d’accès et l’annuaire. Un décalage de quelques minutes peut entraîner des refus d’accès fantômes ou des badges actifs après révocation.
Contraintes réglementaires CNIL et NIS2 sur le badge d’accès
Le cadre juridique applicable au badge de porte a sensiblement évolué. Deux textes encadrent désormais les déploiements de manière stricte.
Directive NIS2 et journalisation des accès
La directive NIS2, dont la transposition en droit national est attendue depuis octobre 2024, impose aux entités de dix-huit secteurs critiques une journalisation traçable des accès physiques. Un simple badge sans enregistrement horodaté des passages ne répond plus aux exigences. Le contrôleur doit conserver les logs pendant une durée définie par la politique de sécurité de l’organisme, et ces logs doivent être protégés contre toute altération.
CNIL : finalité déclarée et interdiction de détournement
La CNIL rappelle qu’un badge d’accès aux locaux ne peut pas servir au contrôle des horaires si cette finalité n’a pas été déclarée dès le départ, inscrite au registre des traitements et portée à la connaissance des salariés. Le détournement de finalité expose l’employeur à une sanction, même si le dispositif technique le permet.
En pratique, cela signifie que la rédaction du registre RGPD doit intervenir avant l’achat du matériel, pas après. Le choix du système (badge seul, badge plus biométrie, badge plus mobile) découle de la base légale retenue et du principe de proportionnalité.
Badge physique ou credential mobile : arbitrage technique
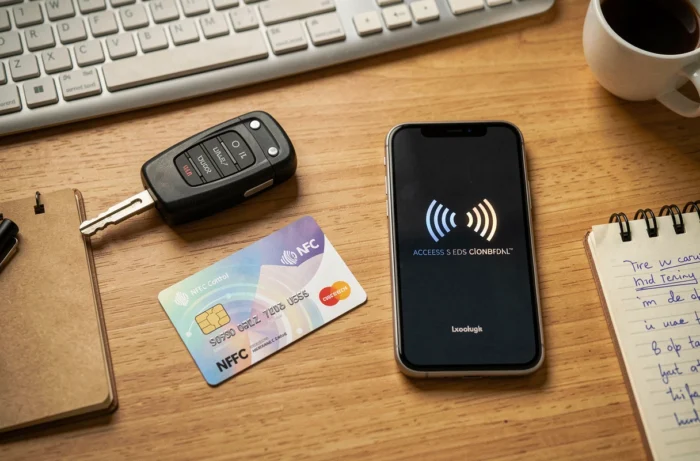
Le badge NFC sur smartphone progresse rapidement. Les plates-formes récentes unifient la gestion des identifiants physiques et mobiles sur un même tableau de bord, ce qui supprime la double administration.
Le credential mobile présente un avantage net en cas de perte : la révocation est instantanée depuis un portail web, sans attendre la restitution physique du badge. En revanche, il introduit une dépendance au téléphone (batterie, compatibilité NFC, politique BYOD) qui peut poser problème dans des environnements industriels ou hospitaliers où le smartphone n’est pas toujours autorisé.
Nous recommandons une approche hybride sur les sites de plus de cinquante utilisateurs :
- Credential mobile comme identifiant principal pour les collaborateurs équipés de smartphones compatibles.
- Badge DESFire physique en secours, encodé sur le même profil de droits, pour couvrir les pannes et les zones sans couverture réseau.
- Politique de révocation unifiée, avec un délai maximal de désactivation inférieur à quinze minutes après signalement de perte.
Cette double modalité évite le scénario classique où un badge perdu reste actif plusieurs jours faute de procédure claire.
Critères de choix du lecteur et du contrôleur de porte
Le lecteur de badge est le maillon exposé. Il doit résister au vandalisme (indice IK08 minimum en extérieur), fonctionner dans une plage de température cohérente avec l’installation, et surtout ne stocker aucune clé de chiffrement en clair dans sa mémoire. Un lecteur transparent, qui transmet le flux chiffré au contrôleur sans le déchiffrer, limite le risque en cas d’arrachement.
Le contrôleur, installé côté sécurisé de la porte, gère l’actionnement de la gâche électrique ou de la ventouse électromagnétique. Sa capacité mémoire détermine le nombre de badges gérables hors ligne en cas de coupure réseau. Un contrôleur qui ne conserve que quelques centaines d’identifiants devient un point de blocage sur un site à fort effectif.
Le dimensionnement du système se joue sur ces deux composants. Un lecteur haut de gamme associé à un contrôleur sous-dimensionné dégrade la fiabilité autant qu’un badge chiffré lu par un lecteur non sécurisé.