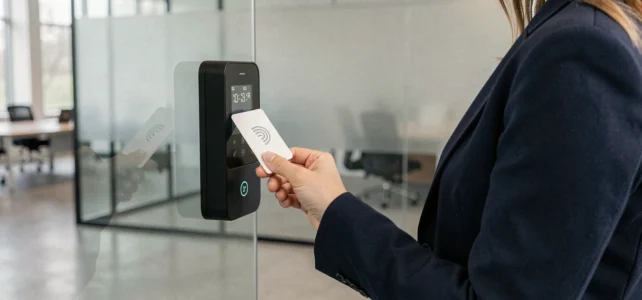
Ein Zugangsausweis basiert auf einem Funkfrequenz-Austausch zwischen einem passiven Chip und einem Lesegerät, das mit einem Controller verbunden ist. Die scheinbare Einfachheit der Geste (vorzeigen, entsperren) verbirgt technische Entscheidungen, die das tatsächliche Sicherheitsniveau, die Wartbarkeit des Systems und die gesetzliche Konformität des Geräts bestimmen.
Verschlüsselung und RFID-Protokoll: das Kriterium, das in den Lastenheften unterschätzt wird
Die Betriebsfrequenz des Ausweises reicht nicht aus, um sein Schutzniveau zu qualifizieren. Ein 125 kHz Ausweis ohne Verschlüsselung überträgt seine Identifikation im Klartext. Jedes handelsübliche Lesegerät kann ihn in wenigen Sekunden kopieren.
Die Mifare Classic Ausweise, die bei 13,56 MHz arbeiten, bieten ein erstes Niveau der Verschlüsselung, aber ihre Sektorenschlüssel sind seit mehreren Jahren geknackt. Wir empfehlen systematisch den Wechsel zum Mifare DESFire EV2 oder EV3-Format, das eine AES 128-Bit-Verschlüsselung mit gegenseitiger Authentifizierung zwischen dem Ausweis und dem Lesegerät verwendet.
Dieser Wechsel von Classic zu DESFire wird heute als der wichtigste Sicherheitsgewinn eines Zugangskontrollprojekts angesehen, manchmal entscheidender als die Hinzufügung neuer kontrollierter Türen. In der Praxis ist der Umstieg auf ein verschlüsseltes Protokoll kostengünstiger als die Ausstattung eines zusätzlichen Zugangspunktes und neutralisiert die Klonbedrohung, die jede Einschränkungspolitik obsolet macht.
Um das Funktionieren von dem Ausweissystem zur Türöffnung zu vertiefen, müssen drei Ebenen unterschieden werden: die Funkkommunikation, die kryptografische Authentifizierung und das Softwaremanagement der Rechte. Eine Schwäche in einer dieser Ebenen gefährdet das gesamte System.
IT-Steuerung und Identitätsmanagement: Wer verwaltet tatsächlich die Ausweise
Die Zugangskontrolle per Ausweis wandert schrittweise von den Sicherheits- zu den IT-Teams. Dieser Wechsel ist nicht kosmetisch. Er verwandelt den Ausweis in einen digitalen Identifikator, der mit einem Unternehmensverzeichnis verknüpft ist (Active Directory, Azure AD, LDAP).
Die Konsequenzen sind direkt:
- Die Erstellung und die Widerrufung eines Ausweises folgen dem Lebenszyklus des Benutzerkontos. Ein Ausscheiden löst die automatische Deaktivierung aus, ohne dass der Standortverwalter eingreifen muss.
- Die Zugriffsrechte werden nach Rolle oder Gruppe vergeben und nicht ausweisweise, was die Zuordnungsfehler an Standorten mit mehreren Zonen reduziert.
- Die Zutrittsprotokolle speisen ein SIEM oder ein Überwachungstool, was es ermöglicht, physischen und logischen Zugang im Falle eines Vorfalls zu korrelieren.
Wir beobachten, dass diese Integration eine oft vernachlässigte Voraussetzung auferlegt: die Zeitsynchronisation zwischen dem Zugangskontroller und dem Verzeichnis. Eine Abweichung von wenigen Minuten kann zu Phantomzugangsverweigerungen oder aktiven Ausweisen nach Widerruf führen.
Regulatorische Anforderungen CNIL und NIS2 an den Zugangsausweis
Der rechtliche Rahmen für den Türausweis hat sich erheblich weiterentwickelt. Zwei Texte regeln nun die Einsätze strikt.
Richtlinie NIS2 und Protokollierung der Zugriffe
Die Richtlinie NIS2, deren Umsetzung in nationales Recht seit Oktober 2024 erwartet wird, verpflichtet die Einrichtungen in achtzehn kritischen Sektoren zu einer nachverfolgbaren Protokollierung der physischen Zugriffe. Ein einfacher Ausweis ohne zeitgestempelte Aufzeichnungen der Zugänge erfüllt nicht mehr die Anforderungen. Der Controller muss die Protokolle für einen Zeitraum aufbewahren, der durch die Sicherheitsrichtlinie der Organisation festgelegt ist, und diese Protokolle müssen gegen jede Veränderung geschützt sein.
CNIL: erklärte Zweckbestimmung und Verbot der Zweckentfremdung
Die CNIL erinnert daran, dass ein Zugangsausweis zu den Räumlichkeiten nicht zur Kontrolle der Arbeitszeiten verwendet werden darf, wenn dieser Zweck nicht von Anfang an erklärt, im Verzeichnis der Verarbeitungsvorgänge vermerkt und den Mitarbeitern bekannt gemacht wurde. Die Zweckentfremdung setzt den Arbeitgeber einer Sanktion aus, auch wenn das technische System dies zulässt.
In der Praxis bedeutet dies, dass die Erstellung des RGPD-Verzeichnisses vor dem Kauf der Hardware erfolgen muss, nicht danach. Die Wahl des Systems (nur Ausweis, Ausweis plus Biometrie, Ausweis plus Mobilgerät) ergibt sich aus der gewählten Rechtsgrundlage und dem Prinzip der Verhältnismäßigkeit.
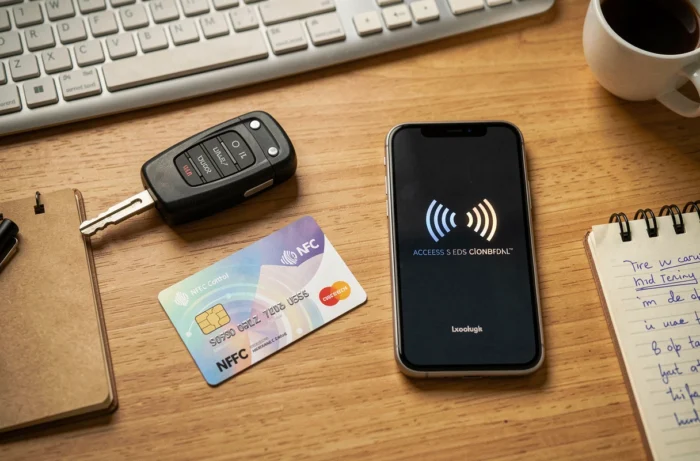
Physischer Ausweis oder mobiles Credential: technische Abwägung
Der NFC-Ausweis auf Smartphones entwickelt sich schnell. Neuere Plattformen vereinheitlichen die Verwaltung physischer und mobiler Identifikatoren auf einem einzigen Dashboard, was die doppelte Verwaltung beseitigt.
Das mobile Credential bietet einen klaren Vorteil im Falle eines Verlusts: Der Widerruf erfolgt sofort über ein Webportal, ohne auf die physische Rückgabe des Ausweises zu warten. Im Gegenzug führt es jedoch zu einer Abhängigkeit vom Telefon (Batterie, NFC-Kompatibilität, BYOD-Politik), die in industriellen oder medizinischen Umgebungen, in denen Smartphones nicht immer erlaubt sind, problematisch sein kann.
Wir empfehlen einen hybriden Ansatz an Standorten mit mehr als fünfzig Nutzern:
- Mobiles Credential als Hauptidentifikator für Mitarbeiter mit kompatiblen Smartphones.
- Physischer DESFire-Ausweis als Backup, kodiert auf dasselbe Rechteprofil, um Ausfälle und Bereiche ohne Netzabdeckung abzudecken.
- Einheitliche Widerrufsrichtlinie, mit einer maximalen Deaktivierungsfrist von weniger als fünfzehn Minuten nach Meldung des Verlusts.
Diese doppelte Modalität vermeidet das klassische Szenario, in dem ein verlorener Ausweis mehrere Tage aktiv bleibt, weil es keine klare Vorgehensweise gibt.
Auswahlkriterien für das Lesegerät und den Türcontroller
Das Lesegerät ist das exponierte Glied. Es muss vandalismusresistent sein (mindestens IK08 im Außenbereich), in einem Temperaturbereich funktionieren, der mit der Installation übereinstimmt, und vor allem keinen Klartext-Verschlüsselungsschlüssel in seinem Speicher speichern. Ein transparentes Lesegerät, das den verschlüsselten Datenstrom an den Controller überträgt, ohne ihn zu entschlüsseln, minimiert das Risiko im Falle eines Abreißens.
Der Controller, der auf der sicheren Seite der Tür installiert ist, steuert das Betätigen des elektrischen Riegels oder des elektromagnetischen Halters. Seine Speicherkapazität bestimmt die Anzahl der offline verwaltbaren Ausweise im Falle eines Netzwerkabbruchs. Ein Controller, der nur einige Hundert Identifikatoren speichert, wird zu einem Engpass an einem Standort mit hoher Nutzerzahl.
Die Dimensionierung des Systems hängt von diesen beiden Komponenten ab. Ein hochwertiges Lesegerät, das mit einem unterdimensionierten Controller verbunden ist, beeinträchtigt die Zuverlässigkeit ebenso wie ein verschlüsselter Ausweis, der von einem unsicheren Lesegerät gelesen wird.