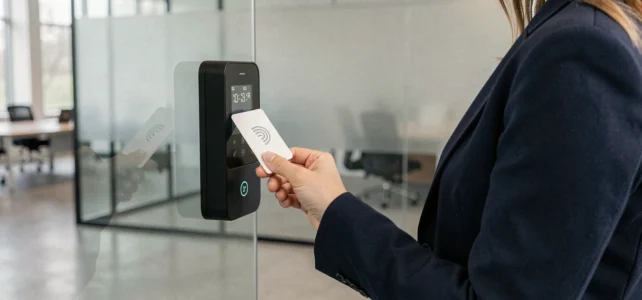
Um crachá de acesso baseia-se em uma troca de radiofrequência entre um chip passivo e um leitor conectado a um controlador. A aparente simplicidade do gesto (apresentar, desbloquear) oculta escolhas técnicas que determinam o nível real de segurança, a manutenibilidade do parque e a conformidade regulatória do dispositivo.
Criptografia e protocolo RFID: o critério que os cadernos de encargos subestimam
A frequência de operação do crachá não é suficiente para qualificar seu nível de proteção. Um crachá 125 kHz sem criptografia transmite sua identificação em texto claro. Qualquer leitor comercial pode copiá-lo em poucos segundos.
Os crachás Mifare Classic, que operam a 13,56 MHz, oferecem um primeiro nível de criptografia, mas suas chaves de setor foram quebradas há vários anos. Recomendamos sistematicamente a migração para o formato Mifare DESFire EV2 ou EV3, que utiliza criptografia AES de 128 bits com autenticação mútua entre o crachá e o leitor.
Essa transição do Classic para o DESFire é hoje considerada o principal ganho de segurança em um projeto de controle de acesso, às vezes mais determinante do que a adição de novas portas controladas. Na prática, migrar para um protocolo criptografado custa menos do que equipar um ponto de acesso adicional e neutraliza a ameaça de clonagem que torna obsoleta qualquer política de restrição.
Para aprofundar o funcionamento de o sistema de crachá para abertura de portas, é preciso distinguir três camadas: a comunicação de rádio, a autenticação criptográfica e a gestão de software dos direitos. Uma fraqueza em uma delas compromete o todo.
Gerenciamento de TI e gestão de identidades: quem realmente administra os crachás
O controle de acesso por crachá está migrando gradualmente das equipes de segurança para as equipes de TI. Essa mudança não é apenas cosmética. Ela transforma o crachá em identificador digital vinculado a um diretório corporativo (Active Directory, Azure AD, LDAP).
As consequências são diretas:
- A criação e a revogação de um crachá seguem o ciclo de vida da conta do usuário. Uma saída aciona a desativação automática, sem intervenção do gestor do local.
- Os direitos de acesso são atribuídos por função ou por grupo, e não crachá por crachá, o que reduz os erros de atribuição em sites multi-zonas.
- Os logs de passagem alimentam um SIEM ou uma ferramenta de supervisão, permitindo correlacionar acesso físico e acesso lógico em caso de incidente.
Observamos que essa integração impõe um pré-requisito frequentemente negligenciado: a sincronização horária entre o controlador de acesso e o diretório. Um desvio de alguns minutos pode resultar em recusas de acesso fantasmas ou crachás ativos após revogação.
Restrições regulatórias CNIL e NIS2 sobre o crachá de acesso
O arcabouço jurídico aplicável ao crachá de porta evoluiu significativamente. Dois textos agora regulamentam os desdobramentos de forma rigorosa.
Diretiva NIS2 e registro de acessos
A diretiva NIS2, cuja transposição para a legislação nacional é esperada desde outubro de 2024, impõe às entidades de dezoito setores críticos um registro rastreável dos acessos físicos. Um simples crachá sem registro datado das passagens não atende mais às exigências. O controlador deve manter os logs por um período definido pela política de segurança da organização, e esses logs devem ser protegidos contra qualquer alteração.
CNIL: finalidade declarada e proibição de desvio
A CNIL lembra que um crachá de acesso às instalações não pode ser utilizado para controle de horários se essa finalidade não foi declarada desde o início, registrada no registro de tratamentos e comunicada aos funcionários. O desvio de finalidade expõe o empregador a uma sanção, mesmo que o dispositivo técnico o permita.
Na prática, isso significa que a redação do registro RGPD deve ocorrer antes da compra do material, e não depois. A escolha do sistema (apenas crachá, crachá mais biometria, crachá mais móvel) decorre da base legal escolhida e do princípio da proporcionalidade.
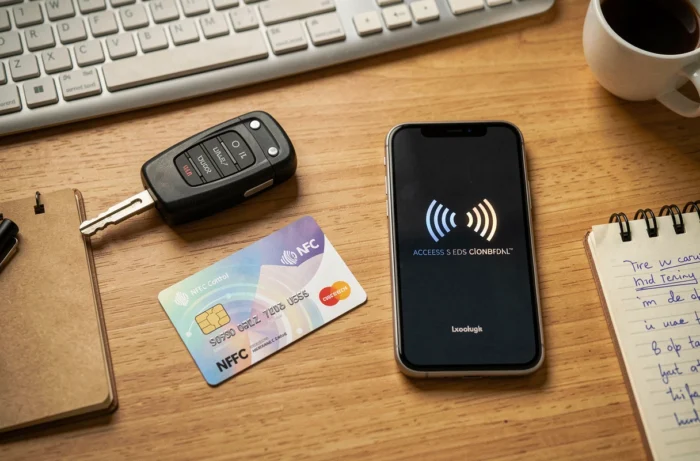
Crachá físico ou credencial móvel: arbitragem técnica
O crachá NFC em smartphone está avançando rapidamente. As plataformas recentes unificam a gestão de identificadores físicos e móveis em um mesmo painel, eliminando a administração dupla.
A credencial móvel apresenta uma vantagem clara em caso de perda: a revogação é instantânea a partir de um portal web, sem esperar pela devolução física do crachá. Por outro lado, ela introduz uma dependência do telefone (bateria, compatibilidade NFC, política BYOD) que pode causar problemas em ambientes industriais ou hospitalares onde o smartphone nem sempre é permitido.
Recomendamos uma abordagem híbrida em locais com mais de cinquenta usuários:
- Credencial móvel como identificador principal para os colaboradores equipados com smartphones compatíveis.
- Crachá DESFire físico como backup, codificado no mesmo perfil de direitos, para cobrir falhas e áreas sem cobertura de rede.
- Política de revogação unificada, com um prazo máximo de desativação inferior a quinze minutos após o relato de perda.
Essa dupla modalidade evita o cenário clássico em que um crachá perdido permanece ativo por vários dias devido à falta de um procedimento claro.
Critérios de escolha do leitor e do controlador de porta
O leitor de crachá é o elo exposto. Ele deve resistir ao vandalismo (índice IK08 mínimo em áreas externas), funcionar em uma faixa de temperatura coerente com a instalação e, acima de tudo, não armazenar nenhuma chave de criptografia em texto claro em sua memória. Um leitor transparente, que transmite o fluxo criptografado ao controlador sem decifrá-lo, limita o risco em caso de arranque.
O controlador, instalado do lado seguro da porta, gerencia o acionamento da fechadura elétrica ou da ventosa eletromagnética. Sua capacidade de memória determina o número de crachás gerenciáveis offline em caso de queda de rede. Um controlador que mantém apenas algumas centenas de identificadores se torna um ponto de bloqueio em um local com grande efetivo.
O dimensionamento do sistema depende desses dois componentes. Um leitor de alta qualidade associado a um controlador subdimensionado degrada a confiabilidade tanto quanto um crachá criptografado lido por um leitor não seguro.