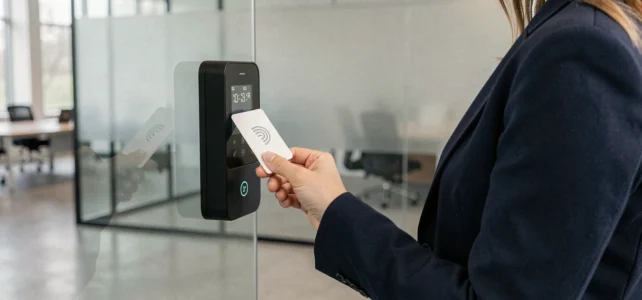
Een toegangspas is gebaseerd op een radiofrequentie-uitwisseling tussen een passieve chip en een lezer die is verbonden met een controller. De schijnbare eenvoud van de handeling (presenteren, ontgrendelen) verbergt technische keuzes die het werkelijke beveiligingsniveau, het onderhoud van het systeem en de naleving van de regelgeving van het apparaat bepalen.
Versleuteling en RFID-protocol: de criteria die in de specificaties worden onderschat
De werkfrequentie van de badge is niet voldoende om het beschermingsniveau te kwalificeren. Een 125 kHz badge zonder versleuteling verzendt zijn identificatie in het openbaar. Elke commerciële lezer kan deze binnen enkele seconden kopiëren.
Mifare Classic-badges, die werken op 13,56 MHz, bieden een eerste niveau van versleuteling, maar hun sector-sleutels zijn al jaren gekraakt. We raden systematisch de overstap aan naar het Mifare DESFire EV2 of EV3 formaat, dat AES 128-bits versleuteling gebruikt met wederzijdse authenticatie tussen de badge en de lezer.
Deze overstap van Classic naar DESFire wordt tegenwoordig beschouwd als de belangrijkste beveiligingswinst van een toegangssysteemproject, soms bepalender dan de toevoeging van nieuwe gecontroleerde deuren. In de praktijk kost migreren naar een versleuteld protocol minder dan het uitrusten van een extra toegangspunt, en neutraliseert het de dreiging van clonering die elke restrictiebeleid ongeldig maakt.
Om de werking van het badgesysteem voor het openen van deuren te verdiepen, moeten we drie lagen onderscheiden: de radio-communicatie, de cryptografische authenticatie en het softwarebeheer van de rechten. Een zwakte op een van deze lagen compromitteert het geheel.
IT-beheer en identiteitsbeheer: wie beheert daadwerkelijk de badges
Toegang via badges migreert geleidelijk van beveiligingsteams naar IT-teams. Deze verschuiving is niet cosmetisch. Het transformeert de badge in een digitale identificatie gekoppeld aan een bedrijfsdirectory (Active Directory, Azure AD, LDAP).
De gevolgen zijn direct:
- De creatie en intrekking van een badge volgen de levenscyclus van het gebruikersaccount. Een vertrek activeert de automatische deactivering, zonder tussenkomst van de sitebeheerder.
- Toegangsrechten worden toegewezen op basis van rol of groep, en niet badge voor badge, wat de toewijzingsfouten op multi-zone locaties vermindert.
- De toeganglogs voeden een SIEM of een bewakingshulpmiddel, waardoor fysieke toegang en logische toegang kunnen worden gecorreleerd in geval van een incident.
We merken op dat deze integratie een vaak verwaarloosde voorwaarde oplegt: de tijdsynchronisatie tussen de toegangcontroller en de directory. Een afwijking van enkele minuten kan leiden tot spooktoegang weigeringen of actieve badges na intrekking.
Regelgevende beperkingen CNIL en NIS2 op de toegangspas
Het juridische kader dat van toepassing is op de deurbadge is aanzienlijk geëvolueerd. Twee teksten reguleren nu de implementaties strikt.
Directive NIS2 en logging van toegang
De NIS2-richtlijn, waarvan de omzetting in nationaal recht wordt verwacht vanaf oktober 2024, verplicht entiteiten in achttien kritieke sectoren tot een traceerbare logging van fysieke toegang. Een eenvoudige badge zonder tijdstempelregistratie van de toegang voldoet niet langer aan de eisen. De controller moet de logs bewaren voor een periode die is vastgesteld door het beveiligingsbeleid van de organisatie, en deze logs moeten worden beschermd tegen elke wijziging.
CNIL: verklaarde doel en verbod op doelmisbruik
De CNIL herinnert eraan dat een toegangspas voor de lokalen niet kan worden gebruikt voor het controleren van werktijden als dit doel niet vanaf het begin is verklaard, geregistreerd in het register van verwerkingen en aan de werknemers bekend is gemaakt. Doelmisbruik stelt de werkgever bloot aan een sanctie, zelfs als de technische oplossing dit mogelijk maakt.
In de praktijk betekent dit dat de opstelling van het RGPD-register moet plaatsvinden vóór de aankoop van de apparatuur, niet erna. De keuze van het systeem (alleen badge, badge plus biometrie, badge plus mobiel) is afhankelijk van de gekozen juridische basis en het proportionaliteitsbeginsel.
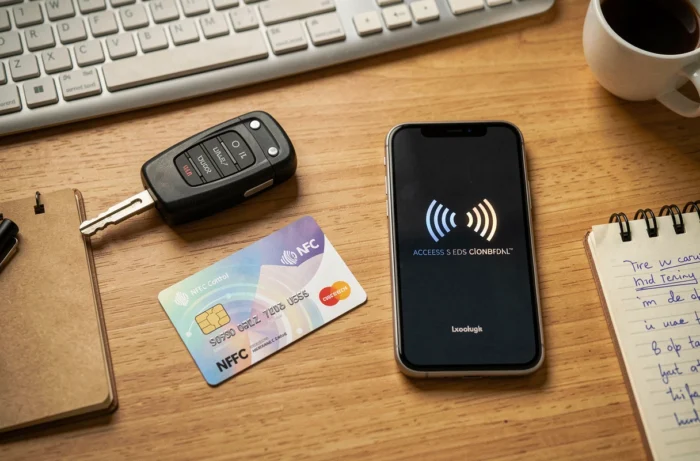
Fysieke badge of mobiele credential: technische afweging
De NFC-badge op smartphone maakt snel vorderingen. Nieuwe platforms verenigen het beheer van fysieke en mobiele identificaties op één dashboard, waardoor dubbele administratie wordt geëlimineerd.
De mobiele credential biedt een duidelijk voordeel in geval van verlies: de intrekking is onmiddellijk vanuit een webportaal, zonder te wachten op de fysieke teruggave van de badge. Aan de andere kant introduceert het een afhankelijkheid van de telefoon (batterij, NFC-compatibiliteit, BYOD-beleid) die problematisch kan zijn in industriële of ziekenhuisomgevingen waar de smartphone niet altijd is toegestaan.
We raden een hybride aanpak aan op locaties met meer dan vijftig gebruikers:
- Mobiele credential als primaire identificatie voor medewerkers met compatibele smartphones.
- Fysieke DESFire-badge als backup, gecodeerd op hetzelfde rechtenprofiel, om uitval en gebieden zonder netwerkdekking te dekken.
- Geïntegreerd intrekkingsbeleid, met een maximale deactiveringstijd van minder dan vijftien minuten na melding van verlies.
Deze dubbele modaliteit voorkomt het klassieke scenario waarin een verloren badge meerdere dagen actief blijft door gebrek aan een duidelijke procedure.
Keuzecriteria voor de lezer en de deurcontroller
De badgelezer is de blootgestelde schakel. Hij moet bestand zijn tegen vandalisme (minimaal IK08-index buitenshuis), functioneren binnen een temperatuurbereik dat consistent is met de installatie, en vooral geen enkele versleutelingssleutel in het openbaar in zijn geheugen opslaan. Een transparante lezer, die de versleutelde stroom naar de controller verzendt zonder deze te ontsleutelen, beperkt het risico in geval van afschakeling.
De controller, geïnstalleerd aan de beveiligde kant van de deur, beheert de activering van het elektrische slot of de elektromagnetische sluiter. Zijn geheugencapaciteit bepaalt het aantal badges dat offline kan worden beheerd in geval van netwerkuitval. Een controller die slechts enkele honderden identificaties behoudt, wordt een knelpunt op een locatie met veel personeel.
De dimensionering van het systeem hangt af van deze twee componenten. Een high-end lezer gekoppeld aan een ondergedimensioneerde controller vermindert de betrouwbaarheid net zozeer als een versleutelde badge die door een onveilige lezer wordt gelezen.