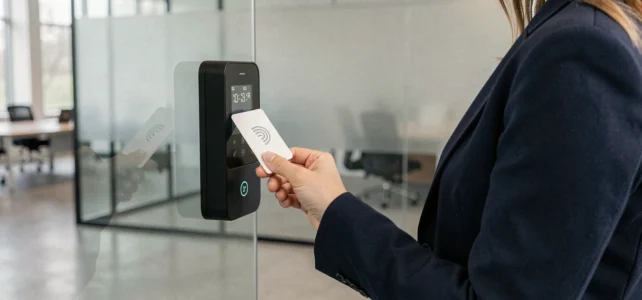
Una tarjeta de acceso se basa en un intercambio de radiofrecuencia entre un chip pasivo y un lector conectado a un controlador. La aparente simplicidad del gesto (presentar, desbloquear) oculta elecciones técnicas que determinan el nivel real de seguridad, la mantenibilidad del parque y la conformidad regulatoria del dispositivo.
Cifrado y protocolo RFID: el criterio que los pliegos de condiciones subestiman
La frecuencia de funcionamiento de la tarjeta no es suficiente para calificar su nivel de protección. Una tarjeta 125 kHz sin cifrado transmite su identificador en claro. Cualquier lector comercial puede copiarla en pocos segundos.
Las tarjetas Mifare Classic, que operan a 13,56 MHz, aportan un primer nivel de cifrado, pero sus claves de sector han sido comprometidas desde hace varios años. Recomendamos sistemáticamente la transición al formato Mifare DESFire EV2 o EV3, que utiliza un cifrado AES de 128 bits con autenticación mutua entre la tarjeta y el lector.
Esta transición del Classic al DESFire se considera hoy en día como la principal ganancia de seguridad de un proyecto de control de acceso, a veces más determinante que la adición de nuevas puertas controladas. En la práctica, migrar a un protocolo cifrado cuesta menos que equipar un punto de acceso adicional y neutraliza la amenaza de clonación que hace que cualquier política de restricción sea obsoleta.
Para profundizar en el funcionamiento de el sistema de tarjeta para la apertura de puertas, es necesario distinguir tres capas: la comunicación radio, la autenticación criptográfica y la gestión software de los derechos. Una debilidad en cualquiera de ellas compromete el conjunto.
Gestión IT y gestión de identidades: quién administra realmente las tarjetas
El control de acceso por tarjeta está migrando progresivamente de los equipos de seguridad a los equipos de IT. Este cambio no es cosmético. Transforma la tarjeta en un identificador digital vinculado a un directorio empresarial (Active Directory, Azure AD, LDAP).
Las consecuencias son directas:
- La creación y revocación de una tarjeta siguen el ciclo de vida de la cuenta de usuario. Una salida desencadena la desactivación automática, sin intervención del gestor del sitio.
- Los derechos de acceso se asignan por rol o por grupo, y no tarjeta por tarjeta, lo que reduce los errores de asignación en los sitios multi-zonas.
- Los registros de paso alimentan un SIEM o una herramienta de supervisión, lo que permite correlacionar el acceso físico y el acceso lógico en caso de incidente.
Observamos que esta integración impone un prerequisito a menudo descuidado: la sincronización horaria entre el controlador de acceso y el directorio. Un desfase de unos minutos puede provocar rechazos de acceso fantasmas o tarjetas activas después de la revocación.
Restricciones regulatorias CNIL y NIS2 sobre la tarjeta de acceso
El marco jurídico aplicable a la tarjeta de puerta ha evolucionado significativamente. Dos textos regulan ahora los despliegues de manera estricta.
Directiva NIS2 y registro de accesos
La directiva NIS2, cuya transposición en derecho nacional se espera desde octubre de 2024, impone a las entidades de dieciocho sectores críticos un registro trazable de los accesos físicos. Una simple tarjeta sin registro cronológico de los pasos ya no cumple con los requisitos. El controlador debe conservar los registros durante un período definido por la política de seguridad de la organización, y estos registros deben estar protegidos contra cualquier alteración.
CNIL: finalidad declarada e imposibilidad de desvío
La CNIL recuerda que una tarjeta de acceso a las instalaciones no puede servir para el control de horarios si esta finalidad no ha sido declarada desde el principio, inscrita en el registro de tratamientos y comunicada a los empleados. El desvío de finalidad expone al empleador a una sanción, incluso si el dispositivo técnico lo permite.
En la práctica, esto significa que la redacción del registro RGPD debe realizarse antes de la compra del material, no después. La elección del sistema (tarjeta sola, tarjeta más biometría, tarjeta más móvil) deriva de la base legal adoptada y del principio de proporcionalidad.
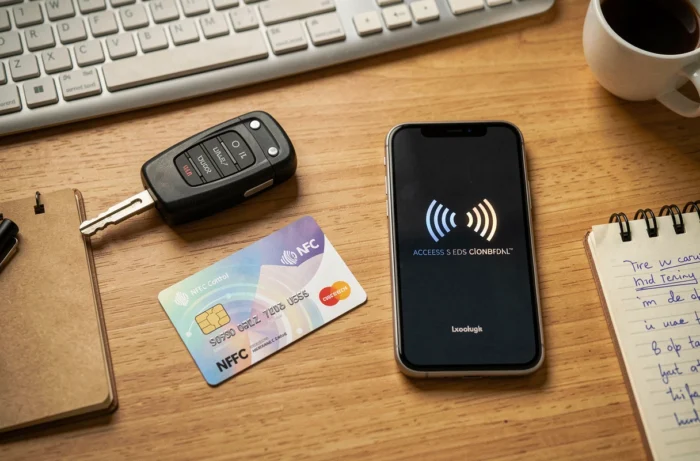
Tarjeta física o credencial móvil: arbitraje técnico
La tarjeta NFC en smartphone avanza rápidamente. Las plataformas recientes unifican la gestión de identificadores físicos y móviles en un mismo panel de control, lo que elimina la doble administración.
La credencial móvil presenta una ventaja clara en caso de pérdida: la revocación es instantánea desde un portal web, sin esperar la restitución física de la tarjeta. Sin embargo, introduce una dependencia del teléfono (batería, compatibilidad NFC, política BYOD) que puede ser problemática en entornos industriales o hospitalarios donde el smartphone no siempre está permitido.
Recomendamos un enfoque híbrido en los sitios con más de cincuenta usuarios:
- Credencial móvil como identificador principal para los colaboradores equipados con smartphones compatibles.
- Tarjeta DESFire física como respaldo, codificada en el mismo perfil de derechos, para cubrir fallos y áreas sin cobertura de red.
- Política de revocación unificada, con un tiempo máximo de desactivación inferior a quince minutos después de reportar la pérdida.
Esta doble modalidad evita el escenario clásico donde una tarjeta perdida permanece activa varios días por falta de un procedimiento claro.
Criterios de elección del lector y del controlador de puerta
El lector de tarjetas es el eslabón expuesto. Debe resistir al vandalismo (índice IK08 mínimo en exterior), funcionar en un rango de temperatura coherente con la instalación y, sobre todo, no almacenar ninguna clave de cifrado en claro en su memoria. Un lector transparente, que transmite el flujo cifrado al controlador sin descifrarlo, limita el riesgo en caso de arranque.
El controlador, instalado en el lado seguro de la puerta, gestiona el accionamiento del cerrojo eléctrico o de la ventosa electromagnética. Su capacidad de memoria determina el número de tarjetas gestionables fuera de línea en caso de corte de red. Un controlador que solo conserva unos pocos cientos de identificadores se convierte en un punto de bloqueo en un sitio con un alto número de efectivos.
El dimensionamiento del sistema se juega en estos dos componentes. Un lector de alta gama asociado a un controlador subdimensionado degrada la fiabilidad tanto como una tarjeta cifrada leída por un lector no seguro.